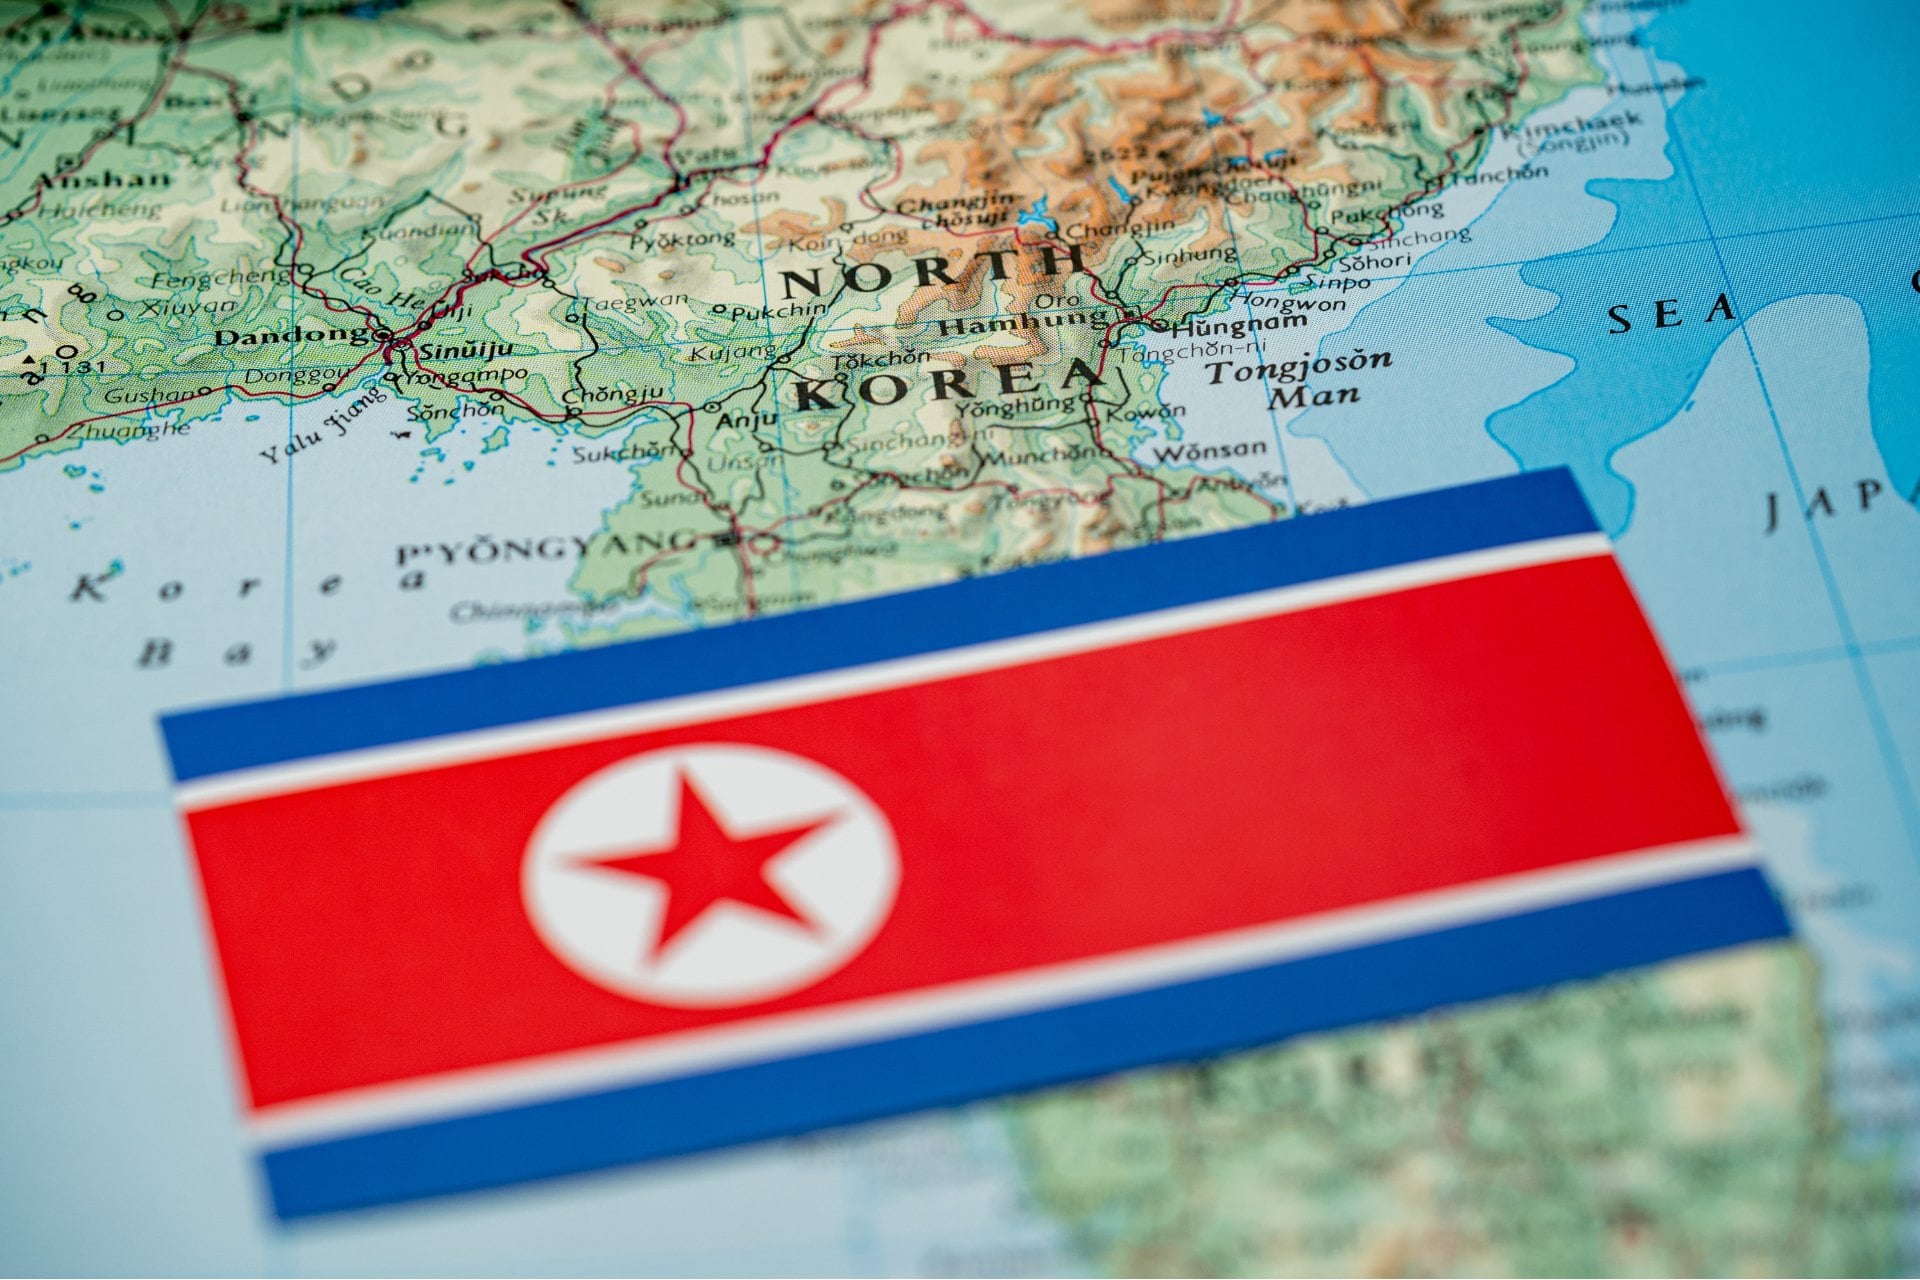
La Corée du Nord profite de l’essor du télétravail pour placer des informaticiens qui travaillent à distance au sein d’entreprises occidentales. Cela permet au régime de Pyongyang de se financer grâce aux salaires, mais aussi d’avoir potentiellement accès à des informations sensibles. Et, cette semaine, le gouvernement a annoncé une grosse prise, lors d’une opération menée au Texas en partenariat avec la société de cybersécurité CrowdStrike. Le bilan : les autorités ont découvert que plus de 70 entreprises étaient infiltrées par ces informaticiens.
Des ordinateurs exploités dans des fermes à laptops aux États-Unis
Ces informaticiens ne se trouvent pas aux États-Unis. Ils utilisent des identités volées pour se faire recruter et ils collaborent avec des facilitateurs qui sont sur le sol américain. Lorsqu’ils trompent un employeur, ils reçoivent des ordinateurs de travail qui sont exploités dans une “ferme à laptop” aux États-Unis, via un accès à distance. Au cours de l’opération menée au Texas, les autorités américaines ont saisi près de 187 ordinateurs portables dans plusieurs fermes. Brett Leatherman, directeur adjoint de la division cybernétique du FBI, annonce l’inculpation de 14 personnes, 2 arrestations, ainsi que des opérations menées dans plus de 40 fermes à laptops.
“Au total, ce programme a touché plus de 70 entreprises américaines et a généré environ 3 millions de dollars de revenus”, lit-on aussi dans le communiqué du Département de la Justice, qui pense que ces fonds ont été envoyés à des entités nord-coréennes sanctionnées par les États-Unis. “Il s’agit d’un régime étranger hostile qui s’infiltre dans des entreprises américaines en utilisant des identités volées et des points d’accès clandestins à l’intérieur de nos propres frontières. Chaque réseau d’ordinateurs portables que nous démantelons met fin à une source de revenus dont le gouvernement nord-coréen dépend pour financer des programmes d’armement qui menacent la stabilité mondiale”, a, de son côté, déclaré Ryan Raybould, procureur des États-Unis pour le district nord du Texas.
L’entité derrière ces fermes serait FAMOUS CHOLLIMA
De son côté, CrowdStrike indique que l’entité derrière ces fermes de laptops est FAMOUS CHOLLIMA. Et l’entreprise laisse entendre que de nombreuses autres fermes pourraient encore être actives. “Cette opération marque le début d’un vaste effort des forces de l’ordre américaines visant à démanteler l’infrastructure américaine de FAMOUS CHOLLIMA. L’équipe des opérations de contre-attaques de CrowdStrike entend rester un élément essentiel de cet effort”, indique, en effet, l’entreprise.
Et si les laptops saisis étaient tous au Texas, des sociétés situées dans d’autres Etats américains, ainsi que le District de Columbia, étaient également concernées. De plus, parmi les entreprises infiltrées, certaines travaillent dans des secteurs sensibles, comme la cybersécurité, la santé ou encore les services financiers.
Sinon, il est également important de noter que les États-Unis ne sont pas le seul pays touché par ce fléau. Au mois de septembre, par exemple, un article d’AFP a évoqué le cas d’un informaticien nord-coréen qui aurait réussi à intégrer une entreprise néo-zélandaise (via une fausse identité). Lorsque l’employeur a découvert la supercherie, cet employé aurait menacé de faire fuiter des informations sensibles s’il n’obtient pas une rançon.
Le FBI met en garde les Américains
En tout cas, à la suite de l’opération menée au Texas, le FBI a émis un nouvel avis pour avertir les Américains.
“Ces informaticiens rémunèrent des Américains pour une gamme de services de plus en plus large visant à dissimuler leur propre implication dans ce stratagème. Ils demandent notamment à certains de se présenter devant une caméra, de participer à des entretiens d’embauche ou à des réunions, de valider des identités frauduleuses, de donner accès à leurs comptes personnels sur les réseaux sociaux ou à leurs réseaux professionnels, d’expédier des colis, de se soumettre à des analyses d’urine ou à des prélèvements d’empreintes digitales, ou encore de laisser des appareils liés à leur emploi connectés à Internet depuis leur domicile”, lit-on dans le document.
Le FBI a aussi rappelé que les risques encourus par les personnes qui participent à ces activités illégales.
📍 Pour ne manquer aucune actualité de Presse-citron, suivez-nous sur Google Actualités et WhatsApp.