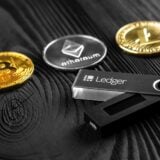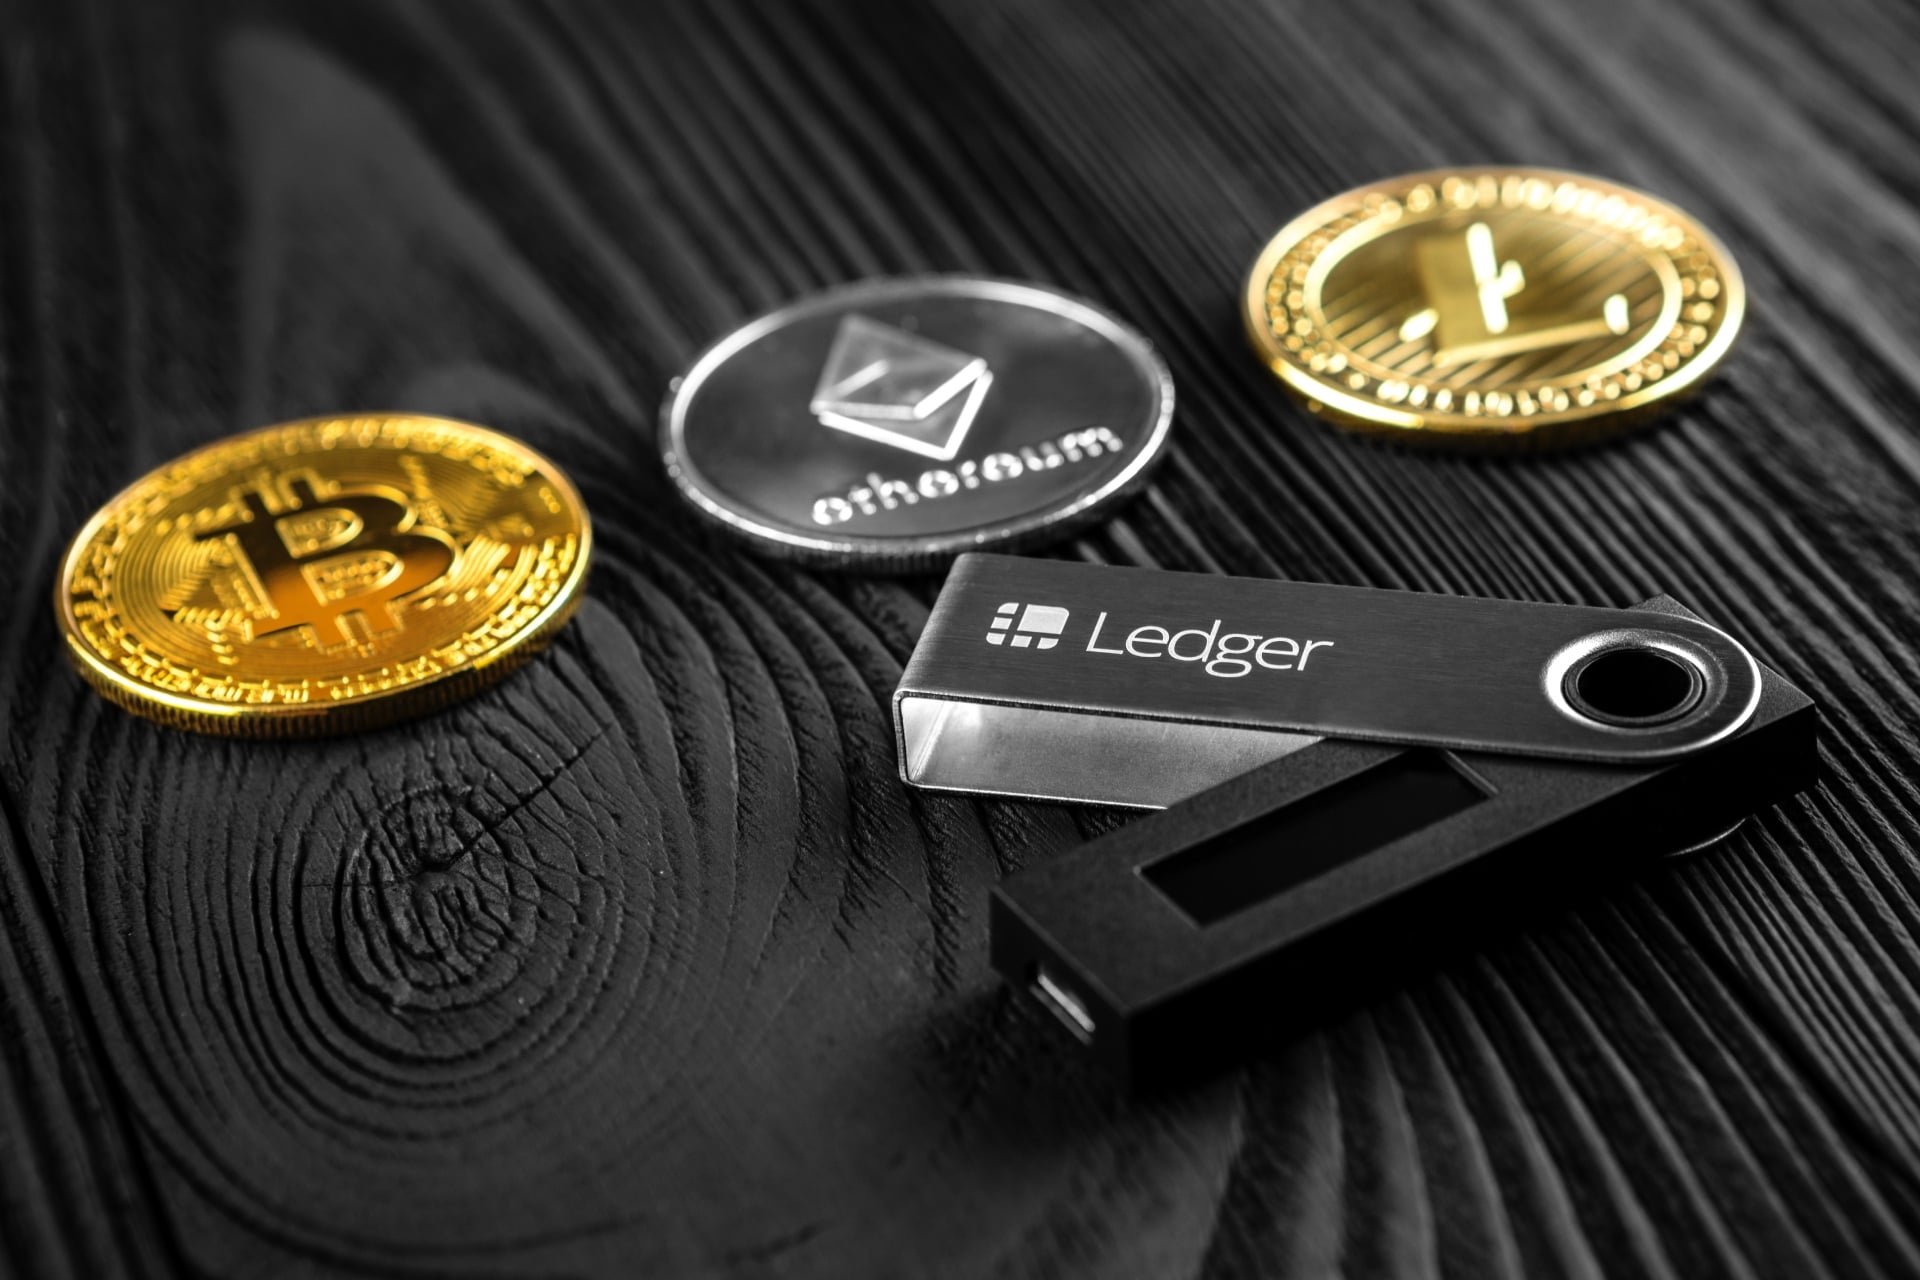
Ledger, leader mondial des portefeuilles physiques de crypto-monnaies, a fait part d’une attaque inédite, aux conséquences dramatiques, sur sa chaîne d’approvisionnement. Pour rappel, la société française commercialise des appareils, qui ressemblent à de petites clés USB sécurisées, permettant de stocker des actifs numériques hors ligne pour les protéger des cyberattaques.
Cet incident provient d’une manipulation physique opérée chez CryptoBilis, un revendeur agréé basé en Asie du Sud-Est. Et le mode opératoire est très sophistiqué. Les hackers sont en effet parvenus à ouvrir les boîtiers scellés pour y insérer une puce espionne miniature, munie d’une carte SIM cachée sous l’écran.
Ainsi, lors de la première configuration par l’acheteur, l’appareil génère une phrase de récupération de 24 mots secrets : le composant piraté les intercepte et les transmet immédiatement aux attaquants, ce qui leur donne accès aux fonds.
Situation Update: Ledger can confirm that one of the impacted users’ devices contained an unauthorized hardware implant. Ledger is reaching out to impacted users as part of the ongoing investigation. If you have information regarding the investigation, please reach out to…
— Ledger Support (@Ledger_Support) October 10, 2026
Environ 90 millions de dollars dérobés
L’ampleur du vol est, malheureusement, considérable. Les pertes sont ainsi estimées entre 86 et 93 millions de dollars, répartis sur plus de 300 portefeuilles. De son côté, Ledger a demandé à CryptoBilis de suspendre ses ventes de toute urgence, et invite ses clients ayant acheté un appareil auprès de ce revendeur ces 90 derniers jours à ne pas l’initialiser.
Ceux qui ont déjà configuré leur clé doivent impérativement transférer l’intégralité de leurs crypto-monnaies vers un autre portefeuille sécurisé, qui génère une autre phrase de récupération. Dans la foulée, Tether, émetteur de stablecoins, a ainsi gelé les adresses contenant des jetons USDT liés au piratage.
Un épisode qui met en lumière une faille inédite dans la sécurité des portefeuilles physiques. « Ledger collabore avec les autorités compétentes afin de traduire les malfaiteurs en justice », écrit la société tricolore. « Nous n’avons aucune indication laissant penser que l’infrastructure de sécurité, les systèmes ou les services de Ledger aient été compromis », a-t-elle poursuivi.
Elle a également annoncé que ses contrôles auprès des distributeurs agréés seraient révisés, afin de renforcer la traçabilité de ses produits. « Ne vous fiez qu’aux canaux officiels de Ledger pour les mises à jour, et n’oubliez pas : Ledger ne vous demandera jamais votre phrase de récupération de 24 mots », rappelle Ledger.
- Un revendeur agréé a livré, sans le savoir, des clés Ledger piégées avec une puce espionne dissimulée sous l’écran.
- Les piratages ont touché plus de 300 portefeuilles, poussant Ledger à stopper les ventes chez ce distributeur.
- Les systèmes de Ledger restent intacts, mais l’affaire prouve qu’il est préférable de commander ses appareils directement chez le fabricant.
📍 Pour ne manquer aucune actualité de Presse-citron, suivez-nous sur Google Actualités et WhatsApp.