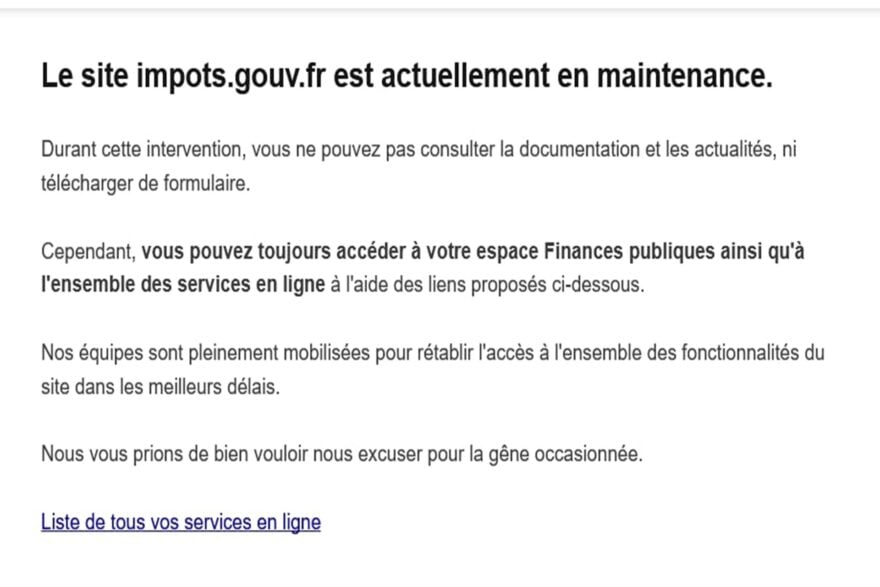
Hier, alors que les techniciens d’Orange réglaient une panne de réseau mobile, de nombreux sites web étaient en alerte. Et certains, dont des sites du gouvernement, étaient même inaccessibles. La raison de tout cela : deux graves failles de sécurité qui auraient pu causer de sérieux dommages si elles n’étaient pas rapidement corrigées. Pour rappel, le développeur du langage de programmation PHP, une brique majeure d’internet, a publié un correctif pour deux failles critiques, ce qui a forcé les éditeurs à faire une mise à jour urgente (ou à déconnecter des sites si cela n’est pas immédiatement possible).
Et, maintenant, on sait qu’il s’agissait de failles découvertes avec l’aide de l’intelligence artificielle. Dans un communiqué, OpenAI a annoncé que ses modèles ont participé à la découverte de ces failles PHP (que Wiz a aussi trouvées indépendamment). Par ailleurs, le créateur de ChatGPT prévient que d’autres failles aussi graves (en tenant compte de la sévérité des failles et de l’utilisation très répandue de PHP) vont être découvertes.
“Aussi graves soient-ils, ces bugs figurent parmi plusieurs vulnérabilités majeures déjà découvertes que nous travaillons à corriger. Nous prévoyons une forte hausse de ces découvertes dans les mois à venir”, lit-on dans le communiqué.
OpenAI models helped researchers—operating as part of our Patch the Planet initiative—discover critical security flaws in PHP, an open-source programming language used to run an estimated 70% of websites.
Over the past two months, we led a coalition of maintainers, researchers,…
— OpenAI (@OpenAI) October 21, 2026
La découverte d’une faille de sécurité avant les hackers est toujours une bonne nouvelle
Bien que la découverte de ces failles PHP ait causé des perturbations sur le web, en rendant des sites importants inaccessibles pour maintenance, OpenAI se félicite d’avoir contribué à identifier une faiblesse majeure du web. “À notre connaissance, l’IA de pointe a trouvé ces vulnérabilités avant les attaquants, ouvrant une fenêtre d’action pour les défenseurs afin que les responsables de maintenance et les prestataires de sécurité préparent correctifs et protections avant la divulgation”, explique OpenAI.
Néanmoins, la situation était tendue, hier, car des signes montraient déjà l’existence de premières tentatives d’attaques. “Nous constatons l’émergence de premières attaques et mettons à jour nos mesures d’atténuation à mesure que de nouveaux vecteurs apparaissent”, indiquait, par exemple, le directeur technique de Cloudflare, avant la publication du correctif de PHP.
De leur côté, de nombreuses agences cyber (dont celle de l’Union européenne) ont conseillé de déconnecter les sites web concernés s’ils ne peuvent pas être mis à jour immédiatement après la publication du correctif. Néanmoins, OpenAI a voulu faciliter la tâche de ceux qui devaient faire cette mise à jour de PHP pour sécuriser les sites web. En effet, après la publication du correctif, l’entreprise a partagé un “skill” sur Codex qui permet de savoir si un site est concerné.
- Hier, le web retenait son souffle à cause de deux failles de sécurité de PHP qu’il fallait corriger en urgence
- Certains sites étaient même indisponibles à cause d’une maintenance
- Ces failles ont été découvertes avec l’aide de l’IA, et OpenAI prévient que les découvertes similaires seront nombreuses
📍 Pour ne manquer aucune actualité de Presse-citron, suivez-nous sur Google Actualités et WhatsApp.